
Регламентът за защита на личните данни (GDPR) е сериозна тема за всеки европейски бизнес, но особено за хотелиерския сектор. Собствениците на хотели и къщи за гости събират лични данни на рецепцията (имена, ЕГН/номер на документ), но често забравят, че предоставянето на безжичен интернет също попада под строгите регулации за защита на данните.
Какви мрежови данни се генерират автоматично?
Когато един потребител използва Wi-Fi мрежата на хотел, техническите устройства записват определена информация:
- IP адрес на устройството;
- MAC адрес (уникален хардуерен идентификатор на телефона или
- лаптопа);
- Време на свързване и продължителност на сесията;
- Посетени интернет страници или домейни (DNS заявки).
Къде е границата на законността според GDPR?
Съгласно принципа за минимизиране на данните, хотелите нямат право да следят и съхраняват съдържанието на съобщенията, личните чатове или паролите на своите гости. Въпреки това, съхранението на технически логове (като IP и MAC адреси) за определен период с цел сигурност и предотвратяване на киберпрестъпления е допустимо и дори наложително по закон.
Как да направите Wi-Fi мрежата си напълно GDPR съобразена?
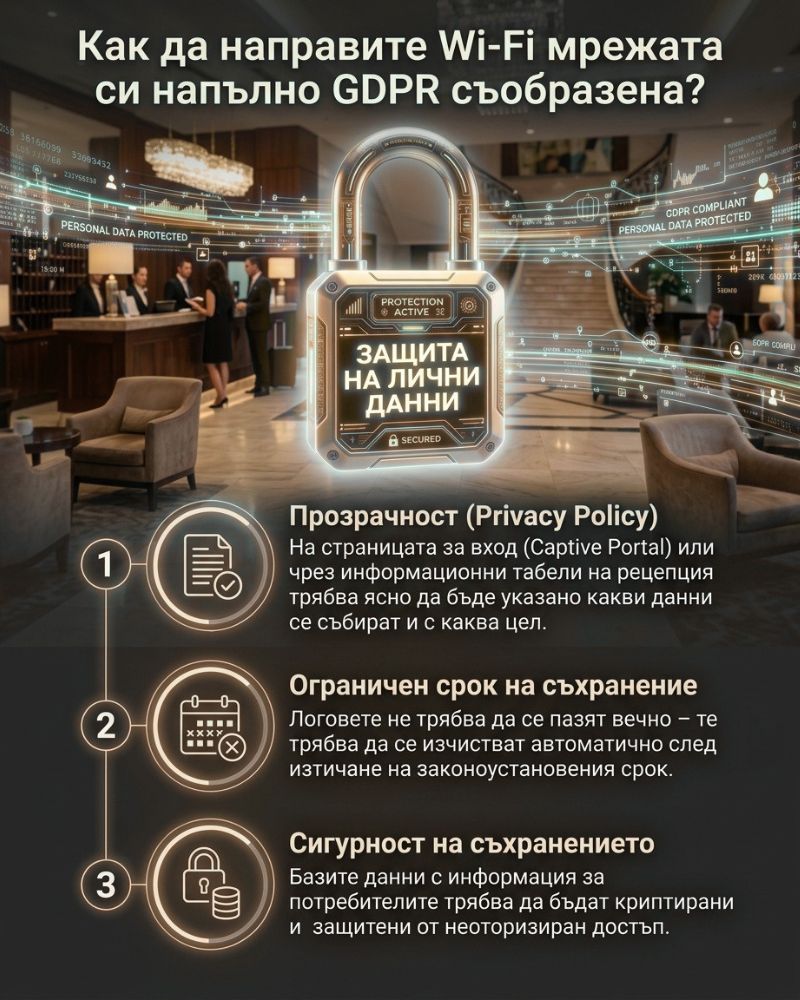
Прозрачност (Privacy Policy): На страницата за вход (Captive Portal) или чрез информационни табели на рецепция трябва ясно да бъде указано какви данни се събират и с каква цел.
Ограничен срок на съхранение: Логовете не трябва да се пазят вечно – те трябва да се изчистват автоматично след изтичане на законоустановения срок.
Сигурност на съхранението: Базите данни с информация за потребителите трябва да бъдат криптирани и защитени от неоторизиран достъп.
Професионална помощ от ГП-НЕТ
За да си гарантирате спокойствие пред проверяващите органи, доверете се на професионалистите. Инженерите на ГП-НЕТ изграждат мрежови конфигурации с вградени механизми за защита на личните данни и сигурност в цялата страна.
🛡️ Защитете хотелския си бизнес от правни рискове. Вижте още наши решения за сигурност като видеонаблюдение и се свържете с нас през контактната ни форма.